وقتی برای وبسایت خود گواهی SSL میخرید، هنوز یک مرحله مهم باقی مانده است، باید گواهی را صادر شود، فایلهای مناسب را دریافت کنید و آن را روی وبسرور یا کنترلپنل خود نصب کنید. اگر این مراحل بهدرستی انجام نشوند، ممکن است وبسایت همچنان با خطای گواهی نامعتبر، زنجیره ناقص یا اتصال ناامن مواجه شود.
از طرف دیگر، مدیریت SSL به نصب اولیه محدود نیست. گواهی اعتبار مشخصی دارد و ممکن است هنگام تغییر سرور، تعویض کلید خصوصی یا نزدیکشدن به تاریخ انقضا، به صدور مجدد و نصب دوباره نیاز داشته باشید.
پارسدو برای سادهتر کردن این فرایند، امکان مدیریت صدور، دانلود، صدور مجدد و تمدید گواهی را از طریق پنل SSL فراهم کرده است. پس از خرید سرویس، میتوانید مراحل صدور را خودتان انجام دهید، فایلهای موردنیاز را دریافت نموده و با استفاده از راهنمای نصب، گواهی را روی زیرساخت خود راهاندازی کنید. اگر هم ترجیح میدهید نصب را به کارشناس بسپارید، خدمات نصب توسط پشتیبانی پارسدو رایگان است.
در این مطلب، مراحل کار را از زمان خرید تا نصب و مدیریت گواهی بررسی میکنیم.
پنل مدیریت SSL پارسدو چه کاری انجام میدهد؟
یکی از مشکلات رایج هنگام خرید گواهی SSL این است که کاربر نمیداند برای دریافت گواهی باید چه مراحلی را طی کند، کدام فایل برای سرور او مناسب است و در صورت نیاز به تعویض کلید یا تمدید گواهی چه کاری باید انجام دهد.
پنل SSL پارسدو این مراحل را در یک مسیر مشخص قرار میدهد:
- صدور گواهی پس از تایید مالکیت دامنه
- انتخاب روش اعتبارسنجی دامنه
- امکان استفاده از CSR اختصاصی
- دریافت فایلهای گواهی در فرمتهای مختلف
- صدور مجدد گواهی بدون هزینه جداگانه در طول دوره سرویس
- مدیریت تمدید گواهی برای سال بعد
- یادآوری نزدیکشدن به پایان اعتبار از طریق پیامک و ایمیل
- امکان درخواست نصب رایگان از پشتیبانی
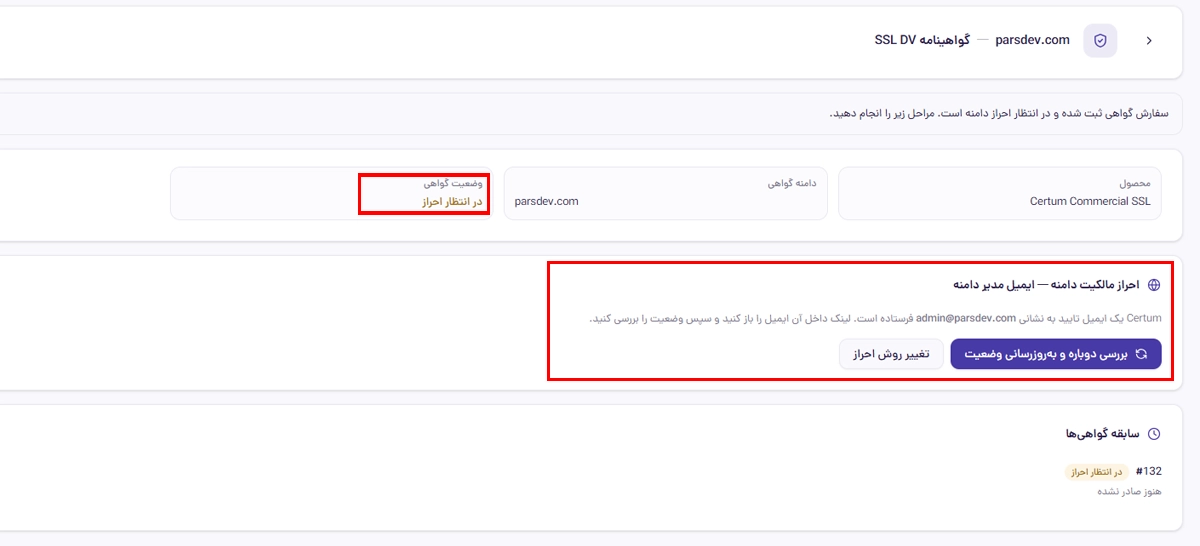
پس از پرداخت، سرویس فعال میشود و اطلاعات دسترسی به پنل از طریق ایمیل و پیامک در اختیار شما قرار میگیرد. صدور گواهی هم پس از تایید مالکیت دامنه معمولا چند دقیقه زمان میبرد، البته زمان انتشار رکورد DNS یا رفع مشکلات اعتبارسنجی ممکن است بیشتر باشد.
برای مشاهده مشخصات و انتخاب گواهی مناسب، به صفحه خرید گواهی SSL پارسدو مراجعه کنید.
مرحله اول: مالکیت دامنه را تایید کنید
پیش از صدور گواهی، مرجع صادرکننده باید مطمئن شود که شما کنترل دامنه موردنظر را در اختیار دارید. در پنل SSL پارسدو سه روش برای این کار ارائه شده است.
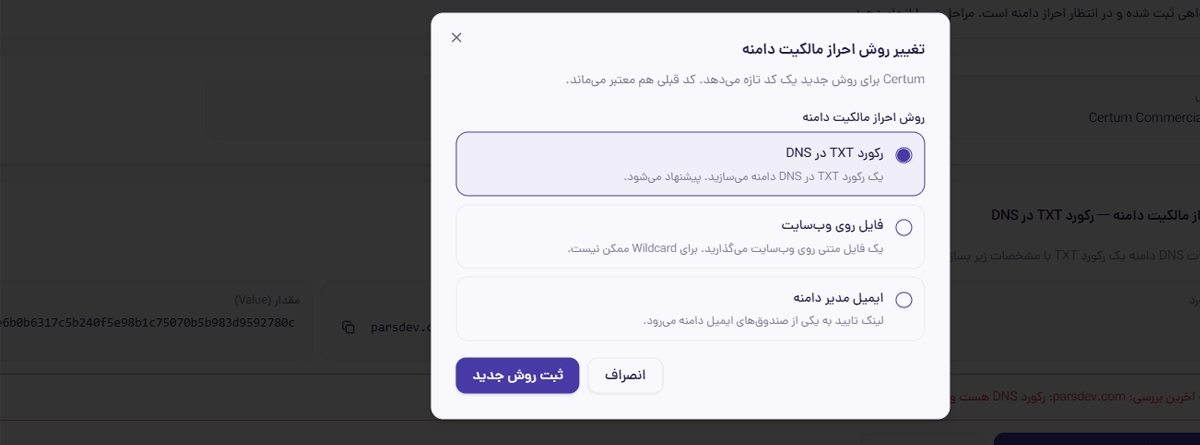
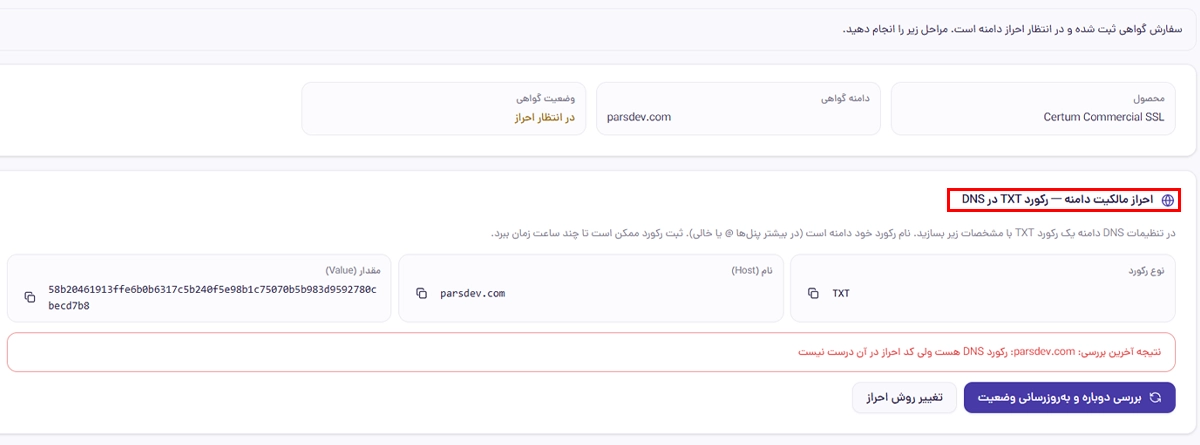
احراز هویت مالکیت دامنه – رکورد TXT در DNS
در این روش، پنل اطلاعات رکورد موردنیاز را در اختیار شما قرار میدهد. باید رکورد TXT یا CNAME اعلامشده را در تنظیمات DNS دامنه ثبت کنید و پس از انتشار رکورد، اعتبارسنجی را دوباره بررسی کنید.
این روش برای مدیران سرور و کاربرانی که به DNS دامنه دسترسی دارند، گزینه مناسبی است. همچنین برای صدور گواهی Wildcard، روش DNS یکی از گزینههای قابل استفاده است.
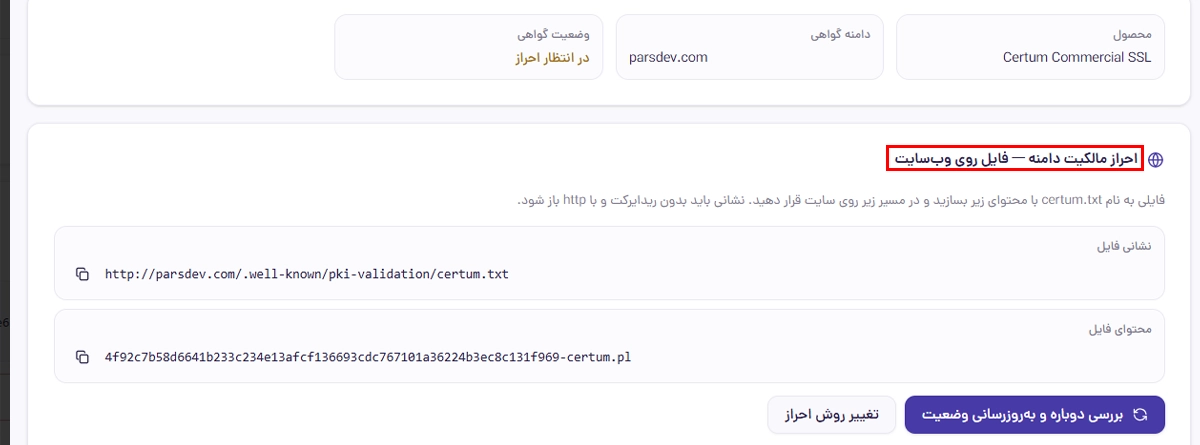
احراز هویت مالکیت دامنه – فایل روی وبسایت
در این روش، یک فایل متنی در مسیر مشخصشده توسط پنل روی وبسایت قرار میگیرد و مرجع صادرکننده با بررسی آن، کنترل دامنه را تایید میکند.
این روش به دسترسی مناسب به فایلهای وبسایت و امکان ارائه فایل از مسیر موردنظر نیاز دارد. برای گواهی Wildcard، این روش در پنل پارسدو پشتیبانی نمیشود.
احراز هویت مالکیت دامنه – ایمیل مدیر سایت
در این روش، لینک تایید به یکی از نشانیهای ایمیل مجاز مربوط به دامنه ارسال میشود. در صورت دسترسی به صندوق ایمیل مورد تایید، میتوانید فرایند را از همان مسیر تکمیل کنید.
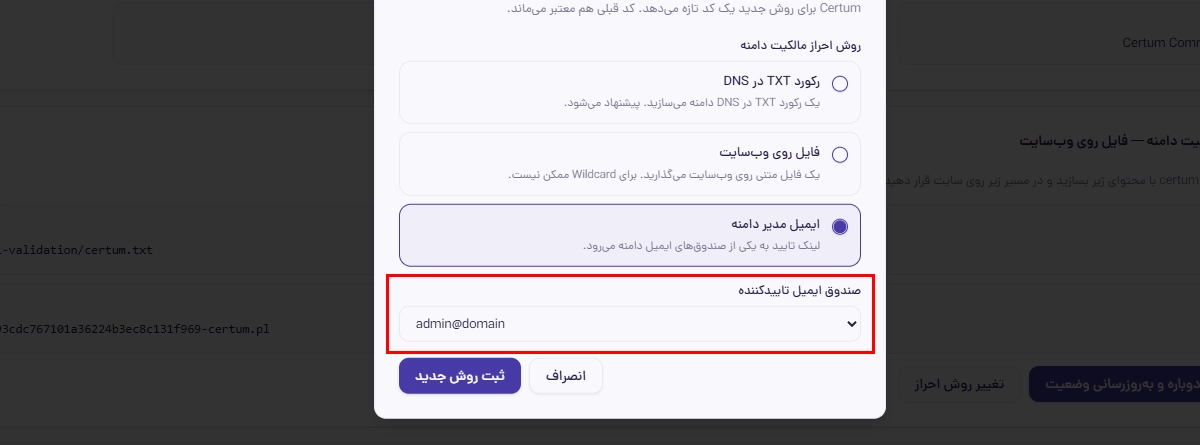
کدام روش بهتر است؟ اگر مدیریت DNS در اختیار شماست، معمولا روش DNS انتخاب مناسبی است. اگر به DNS دسترسی ندارید اما به مسیر فایلهای وبسایت دسترسی دارید، میتوانید روش فایل را بررسی کنید. انتخاب نهایی به امکانات دامنه و نوع گواهی بستگی دارد.
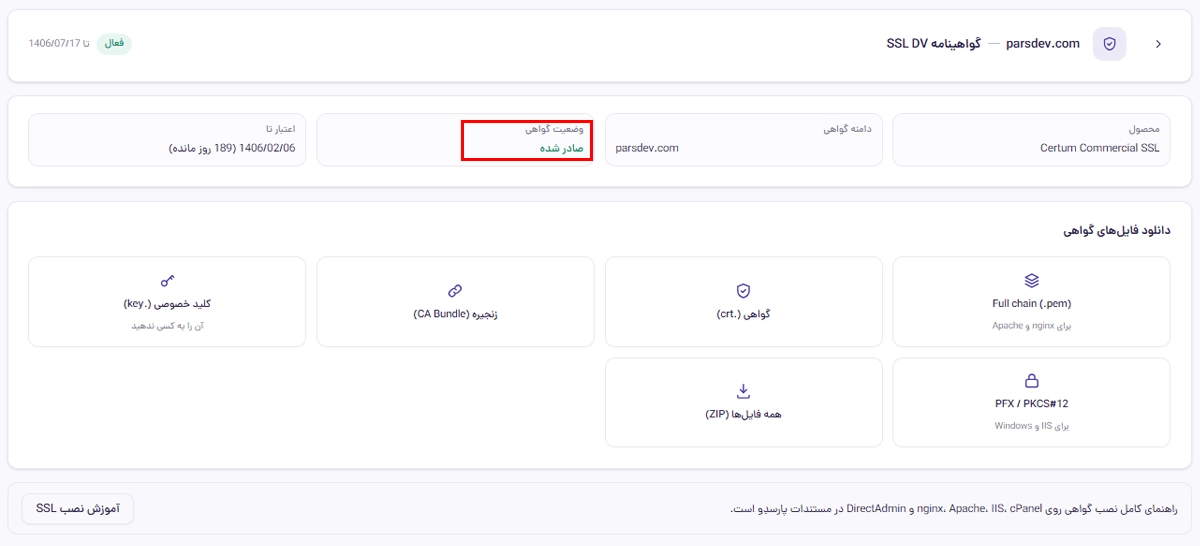
مرحله دوم: فایل مناسب برای سرور خود را دانلود کنید
پس از تایید مالکیت دامنه و صدور گواهی، به پنل کاربری پارسدِو بروید، وارد بخش سرویسها شوید، سرویس SSL را مدیریت کنید و فایلهای موردنیاز را از قسمت دانلود دریافت کنید.
همه فایلهای SSL کاربرد یکسانی ندارند. انتخاب فایل مناسب به نوع وبسرور و روش نصب بستگی دارد.
| نوع فایل | کاربرد |
|---|---|
CRT |
فایل گواهی SSL/TLS صادرشده برای دامنه |
CA Bundle |
مجموعه گواهیهای میانی برای تکمیل زنجیره اعتماد |
Full Chain PEM |
فایل شامل گواهی دامنه و گواهیهای میانی؛ مناسب برای Nginx و نسخههای جدید Apache |
KEY |
فایل کلید خصوصی گواهی، در صورتی که هنگام تولید CSR ایجاد و ذخیره شده باشد |
PFX / PKCS#12 |
بستهای شامل گواهی، کلید خصوصی و گواهیهای زنجیره؛ مناسب برای IIS و محیطهای سازگار |
ZIP |
فایل فشرده حاوی گواهیها و فایلهای مرتبط برای دانلود |
اگر از Nginx استفاده میکنید، معمولا به فایل Full Chain و کلید خصوصی نیاز دارید. در cPanel و DirectAdmin ممکن است لازم باشد محتوای گواهی، کلید و زنجیره را در قسمتهای مشخص وارد کنید. در IIS نیز فایل PFX میتواند فرایند واردکردن گواهی را سادهتر کند.
نکته مهم درباره کلید خصوصی این است که اگر CSR را خودتان روی سرور ساخته باشید، کلید خصوصی معمولا همانجا باقی میماند و از پنل قابل دریافت نیست. در این حالت باید گواهی صادرشده را با همان کلید نصب کنید.
هشدار امنیتی: کلید خصوصی را در اختیار دیگران قرار ندهید و آن را از طریق ایمیل یا تیکت پشتیبانی ارسال نکنید. در صورت احتمال افشای کلید، صدور مجدد گواهی با کلید جدید را بررسی کنید.
مرحله سوم: گواهی SSL را روی وبسرور نصب کنید
پس از دریافت فایلها، باید گواهی را در محیط میزبانی خود نصب کنید. روش نصب در هر وبسرور یا کنترلپنل متفاوت است؛ به همین دلیل بهتر است از دستورالعمل متناسب با زیرساخت خود استفاده کنید.
نصب SSL روی Nginx
در Nginx معمولا فایل Full Chain و کلید خصوصی در مسیر مناسبی روی سرور قرار میگیرند و در تنظیمات HTTPS معرفی میشوند.
نمونهای از تنظیمات:
server {
listen 443 ssl;
server_name example.com www.example.com;

ssl_certificate /etc/ssl/example.com-fullchain.pem;
ssl_certificate_key /etc/ssl/example.com.key;

root /var/www/example.com;
}
در این مثال، نام دامنه و مسیر فایلها نمونه هستند و باید با مقادیر واقعی سرور جایگزین شوند.
پس از اعمال تنظیمات، صحت پیکربندی را بررسی کنید:
nginx -t
اگر نتیجه موفق بود، سرویس را دوباره بارگذاری کنید:
systemctl reload nginx
نکته مهم این است که در تنظیمات Nginx باید فایل Full Chain معرفی شود، نه فقط فایل CRT، در غیر این صورت ممکن است زنجیره گواهی ناقص باشد و برخی مرورگرها یا برنامهها اتصال را نامعتبر تشخیص دهند.
نصب SSL روی Apache
در Apache باید گواهی، کلید خصوصی و در صورت نیاز زنجیره گواهی در تنظیمات VirtualHost مربوط به HTTPS معرفی شوند.
برای نسخههای جدید Apache، میتوان از فایل Full Chain استفاده کرد. پس از تغییر تنظیمات، ابتدا صحت پیکربندی را بررسی کنید:
apachectl configtest
در صورت موفقیت، سرویس را دوباره بارگذاری کنید. در Debian و Ubuntu نام سرویس معمولا apache2 و در برخی توزیعهای دیگر httpd است.
نصب SSL در DirectAdmin
اگر از دایرکت ادمین استفاده میکنید، وارد کنترلپنل شوید و از بخش Account Manager → SSL Certificates تنظیمات گواهی را باز کنید.
بسته به روش نصب، باید کلید خصوصی و گواهی را وارد کرده و زنجیره CA را نیز در قسمت مربوط قرار دهید. همچنین بررسی کنید که SSL برای دامنه فعال باشد.
برای جلوگیری از اشتباه در ترتیب فایلها و گزینههای کنترلپنل، بهتر است مراحل را طبق راهنمای رسمی نصب SSL پارسدو دنبال کنید.
نصب SSL در cPanel
در cPanel وارد بخش Security → SSL/TLS شوید و گزینه مدیریت و نصب گواهی روی سایت را باز کنید.
سپس دامنه موردنظر را انتخاب کرده و اطلاعات گواهی، کلید خصوصی و زنجیره CA را در قسمتهای مربوط وارد کنید. پس از نصب، وبسایت را با HTTPS بررسی کنید تا مطمئن شوید گواهی صحیح ارائه میشود.
نصب SSL روی Windows Server و IIS
در IIS، اگر پنل پارسدِو کلید خصوصی و CSR را تولید کرده باشد، میتوانید فایل PFX را همراه با رمز آن وارد کنید و گواهی را به سایت موردنظر اختصاص دهید.
اما اگر CSR را خودتان در IIS ساخته باشید، باید گواهی صادرشده را روی همان سرور تکمیل کنید تا به کلید خصوصی متناظر متصل شود. این دو روش متفاوتاند و انتخاب روش اشتباه میتواند باعث شود گواهی با کلید موجود سازگار نباشد.
اگر نصب SSL را بلد نیستم، چه کار کنم؟
لازم نیست همه کاربران برای نصب گواهی با تنظیمات وبسرور و فایلهای کلید خصوصی درگیر شوند.
اگر ترجیح میدهید نصب را به کارشناس بسپارید، میتوانید از طریق پنل کاربری پارسدِو تیکت ثبت کنید و درخواست نصب گواهی را ارائه دهید. نصب SSL توسط پشتیبانی پارسدو رایگان انجام خواهد شد.
این گزینه برای صاحبان وبسایتهایی مناسب است که دسترسی مدیریتی کافی ندارند یا نمیخواهند با تغییر تنظیمات سرور، ریسک اختلال در سایت را بپذیرند.
در مقابل، مدیران سرور و کاربران فنی میتوانند از راهنمای گامبهگام استفاده کنند و نصب را خودشان انجام دهند.
مرحله چهارم: مطمئن شوید SSL بهدرستی نصب شده است
پس از نصب، فقط بازشدن صفحه سایت کافی نیست. بهتر است بررسی کنید که گواهی صحیح ارائه میشود، نام دامنه با گواهی مطابقت دارد و زنجیره اعتماد کامل است.
برای بررسی اولیه میتوانید از مرورگر استفاده کنید و جزئیات گواهی را مشاهده کنید. همچنین ابزار OpenSSL در لینوکس امکان بررسی فنی اتصال HTTPS را فراهم میکند.
برای مثال:
openssl s_client \
-connect example.com:443 \
-servername example.com \
-showcerts </dev/null
در خروجی، نتیجه اعتبارسنجی گواهی را بررسی کنید. اگر زنجیره ناقص باشد یا گواهی برای دامنه دیگری صادر شده باشد، باید تنظیمات نصب را اصلاح کنید.
برای بررسی دقیقتر پیکربندی TLS هم میتوانید از ابزار SSL Labs استفاده کنید.
همچنین اگر مرورگر هشدار محتوای ناامن نمایش میدهد، بررسی کنید که تصاویر، فایلهای CSS، اسکریپتها و سایر منابع صفحه از HTTPS بارگذاری شوند. نصب گواهی بهتنهایی مشکل Mixed Content را حل نمیکند.
صدور مجدد SSL چیست و چه زمانی به آن نیاز داریم؟
صدور مجدد یا Reissue یعنی صدور گواهی جدید برای همان دامنه در دوره سرویس، بدون پرداخت هزینه جداگانه برای خود عملیات صدور مجدد.
این قابلیت در چند موقعیت کاربرد دارد:
- وقتی میخواهید کلید خصوصی جدیدی ایجاد کنید.
- وقتی احتمال میدهید کلید خصوصی قبلی افشا شده باشد.
- وقتی سرور را تغییر دادهاید و به گواهی سازگار با کلید جدید نیاز دارید.
- وقتی اعتبار گواهی فعلی به پایان نزدیک شده و باید گواهی جایگزین دریافت کنید.
در پنل پارسدو میتوانید فرایند صدور مجدد را انجام دهید. پس از صدور گواهی جدید، فایلهای تازه را دانلود و آنها را روی سرور نصب کنید.
توجه: صدور گواهی جدید بهتنهایی باعث نصب آن روی وبسرور نمیشود. تا زمانی که گواهی جدید را در محیط میزبانی جایگزین نکنید، ممکن است سرور همچنان گواهی قبلی را ارائه دهد.
تمدید SSL چه تفاوتی با صدور مجدد دارد؟
یکی از پرسشهای رایج کاربران این است که چرا سرویس SSL یکساله است، اما اعتبار هر گواهی ممکن است کمتر از یک سال باشد.
این دو موضوع به هم مرتبطاند، اما یکسان نیستند.
- تمدید سرویس: تمدید اشتراک یا سرویس SSL برای سال بعد.
- صدور مجدد گواهی: دریافت گواهی جایگزین در طول دوره سرویس.
- تمدید گواهی برای سال جدید: پس از تمدید سرویس، انجام فرایند صدور گواهی جدید برای دوره بعد و تایید مجدد مالکیت دامنه.
کاربران میتوانند گواهی را در طول دوره سرویس از پنل دوباره صادر کنند و برای پایان اعتبار هم از طریق پیامک و ایمیل یادآوری دریافت کنند. زمان تمدید سرویس و مراحل صدور گواهی سال جدید را باید مطابق وضعیت پنل دنبال کنید.
تمدید SSL با صدور مجدد گواهی چه تفاوتی دارد؟
هنگام خرید SSL، ممکن است سرویس شما یکساله باشد، اما اعتبار گواهی صادرشده کمتر از یک سال طول بکشد. دلیلش این است که مدت اعتبار سرویس SSL با مدت اعتبار خود گواهی یکسان نیست.
برای درک بهتر، این سه مورد را از هم جدا کنیم:
- تمدید سرویس SSL: با تمدید سرویس، امکان استفاده از خدمات SSL را برای دوره بعد حفظ میکنید.
- صدور مجدد گواهی: اگر در طول دوره اعتبار به گواهی جدید نیاز داشته باشید، میتوانید آن را از پنل صادر کنید. برای مثال، وقتی گواهی قبلی منقضی شده یا لازم است آن را جایگزین کنید.
- دریافت گواهی برای دوره جدید: پس از تمدید سرویس، باید گواهی معتبر دوره جدید را مطابق مراحل اعلامشده در پنل صادر کنید.
در پارسدو میتوانید گواهی خود را از پنل مدیریت نموده و برای نزدیکشدن به تاریخ انقضا، یادآوری پیامکی و ایمیلی دریافت کنید. برای جلوگیری از قطعشدن HTTPS سایت، تاریخ انقضای گواهی را بررسی کنید و در زمان مناسب، مراحل تمدید سرویس و صدور گواهی جدید را انجام دهید.
جمعبندی
برای راهاندازی HTTPS، فقط خرید گواهی کافی نیست. باید مالکیت دامنه تایید شود، فایلهای صحیح دریافت شوند، گواهی روی وبسرور نصب شده و در پایان، صحت اتصال بررسی گردد. پس از آن هم باید برای صدور مجدد، تمدید و جلوگیری از انقضای گواهی برنامه داشته باشید.
پنل مدیریت SSL پارسدو این فرایند را در یک مسیر متمرکز قرار میدهد: صدور گواهی از پنل، دریافت فرمتهای مختلف، مدیریت صدور مجدد و تمدید و یادآوری پایان اعتبار. همچنین اگر به کمک فنی نیاز داشته باشید، میتوانید از نصب رایگان توسط پشتیبانی استفاده کنید.
اگر هنوز گواهی مناسب وبسایت خود را تهیه نکردهاید، پلنهای خرید SSL پارسدو را بررسی کنید. اگر گواهی را تهیه کردهاید و میخواهید آن را راهاندازی کنید، راهنمای کامل نصب SSL پارسدو مراحل نصب روی Nginx، Apache، IIS، cPanel و DirectAdmin را توضیح میدهد.